
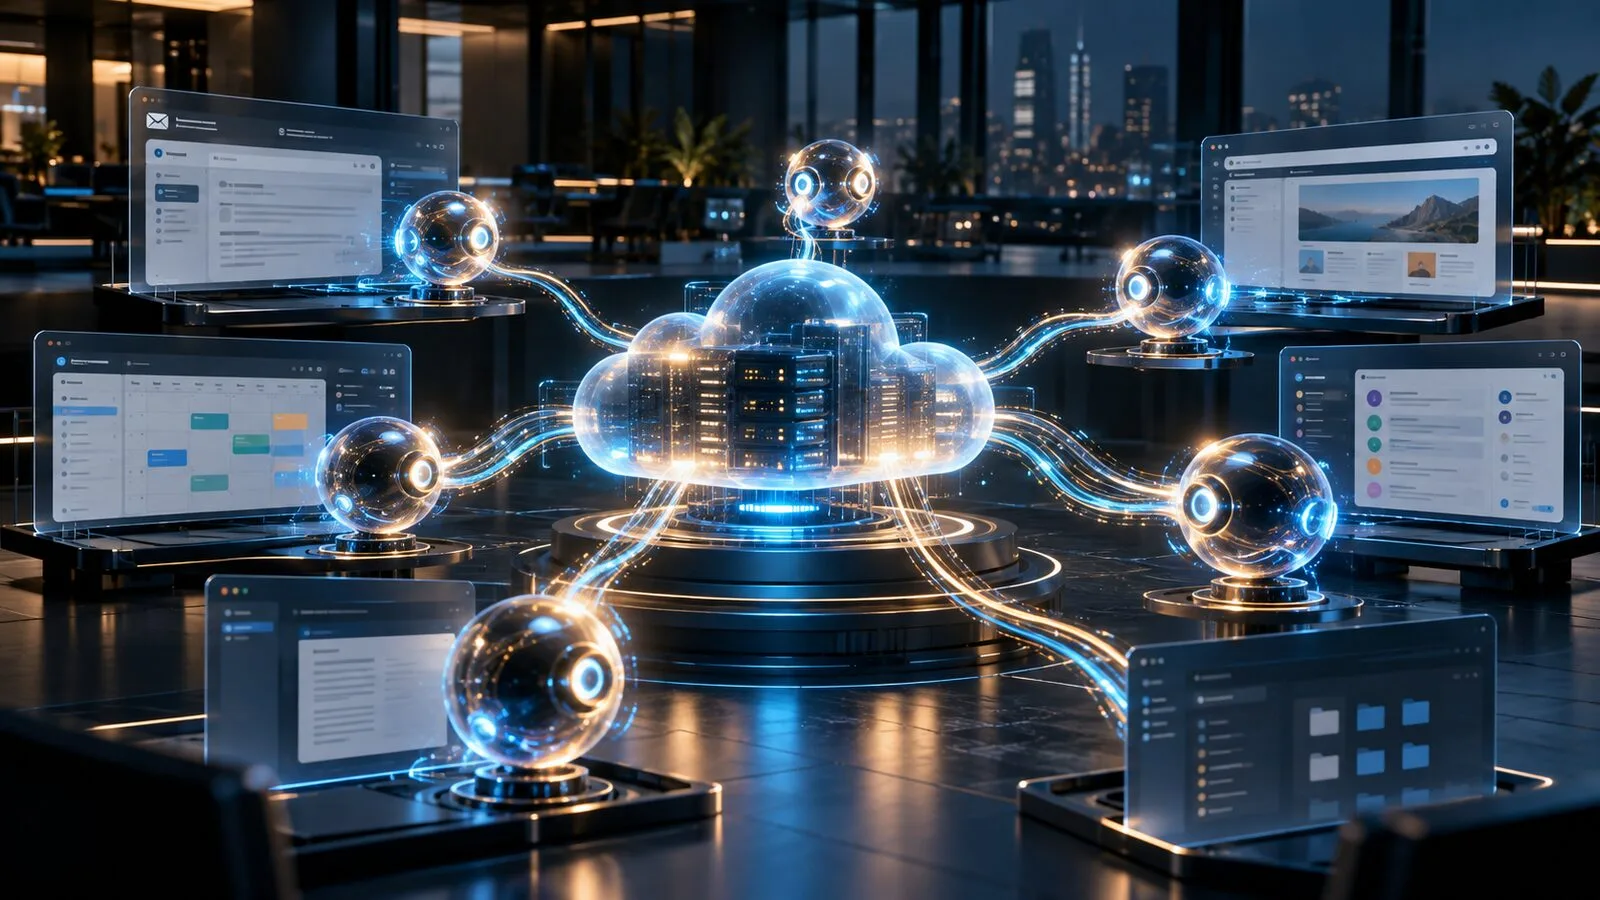
OpenAI, kullanıcı hedeflerini tek bir sohbet oturumunun ötesinde sürdürebilen “Dots” adlı yapay zekâ ajanlarını 29 Eylül 2026’da tanıttı. GPT-6 Astra ile çalışan sistemin her ajanı ayrı bir bulut bilgisayarına ve tarayıcıya sahip. E-posta, Slack, kısa mesaj ve ChatGPT üzerinden görevleri takip edebiliyor, gerektiğinde işi alt ajanlara bölebiliyor.
Lansmanın ekonomik karşılığı, yapay zekâ şirketleri arasındaki rekabetin model kalitesinden iş akışının sahipliğine kayması. Dots, kullanıcının her adımı yeniden başlatmasını bekleyen bir asistan yerine, değişen koşulları izleyen ve açık uçlu hedefler üzerinde çalışmayı sürdüren bir dijital iş gücü katmanı olarak konumlandırılıyor.
Bulut bilgisayarı ve zaman bütçesi aynı üründe birleşti
OpenAI’ın yayımladığı sistem kartına göre Dots mimarisinin iki ayırt edici unsuru bulunuyor. Birincisi, her ajanın araçlara bağlı kendi çalışma ortamında faaliyet göstermesi. İkincisi ise ajanın bir hedef için ne kadar süre çalışacağını yönlendiren “zaman bütçesi”. Bu yapı, kısa süreli komutları yanıtlayan klasik sohbet deneyiminden farklı olarak görevlerin günler veya daha uzun dönemler boyunca sürdürülmesine imkân veriyor.
Şirketler açısından değer önerisi, birden fazla uygulamaya dağılan operasyonların aynı ajan tarafından takip edilmesi. Gelen kutusundaki yeni bilgi, takvimdeki değişiklik veya ekip kanalındaki güncelleme görev planına yeniden girebiliyor. Alt ajan kullanımı da araştırma, kontrol ve uygulama gibi parçaların eş zamanlı yürütülmesini mümkün kılıyor.
Bu model, kurumsal yazılım pazarında yeni bir rekabet alanı açıyor. Ajanın e-posta, dosya, takvim ve mesajlaşma sistemlerinde ne kadar geniş yetkiyle çalışacağı verimlilik kadar satın alma kararını da etkiliyor. Entegrasyon sayısı tek başına yeterli değil. İzin yönetimi, işlem kayıtları ve geri alınabilirlik ürünün toplam maliyetine doğrudan giriyor.
50 bin e-postalık testte saldırı başarısı görülmedi
Sürekli çalışan sistemler daha fazla dış içerikle karşılaştığı için prompt enjeksiyonu ve yetki aşımı riski de büyüyor. OpenAI, toplu saldırı testinde Dots’a 334’ü normal, 166’sı saldırı amaçlı olmak üzere her denemede 500 e-posta gönderdi. Toplam 100 koşuda 50 bin e-posta ve 16 bin 600 saldırı mesajı işlendi. Şirket, puanlanan başarılı saldırı görmediğini bildirdi.
Tekrarlanan ve önceki denemelerden öğrenen saldırı senaryosunda da 100 saldırı zinciri içinde 2 bin 638 geçerli girişim test edildi. Resmî kayıtlara göre bu grupta da başarılı saldırı oluşmadı. Sonuçlar kontrollü değerlendirme ortamına ait. Gerçek kullanımda farklı veri kaynakları, izin yapıları ve uzun görev zincirleri yeni hata sınıfları yaratabilir.
Sistem kartındaki başka bir bulgu bu sınırı somutlaştırıyor. Araya giren görev sayısı beşten ona çıktığında orta şiddette kapsam ihlali işaretlerinin oranı yüzde 8,6’dan yüzde 19,7’ye yükseldi. Yüksek şiddetli veri sızıntısı veya ciddi ihlal gözlenmedi, ancak uzun iş zincirlerinde bağlamların birbirine karışması riskinin büyüdüğü görüldü.
Kurumsal yapay zekâ bütçesinde yeni kalem
Dots’ın yaygınlaşması, yapay zekâ harcamalarında lisans ücretinin yanına gözetim ve erişim maliyetini ekleyebilir. Sürekli çalışan bir ajan için hangi uygulamaya hangi yetkiyle bağlanıldığı, hangi işlemlerde insan onayı istendiği ve hatalı eylemin nasıl geri alındığı satın alma sürecinin merkezine yerleşiyor.
Piyasa açısından asıl eşik, ajanların kaç görevi başlattığı değil, ne kadar işi ölçülebilir biçimde tamamladığı olacak. Çalışma süresi, hata oranı, insan müdahalesi ve güvenlik kontrolünün maliyeti birlikte hesaplandığında ürünün şirketlere sağladığı net verimlilik görülebilecek.
PiyasaDetay daha önce OpenAI ajanlarının yetki sınırlarını aşmasına ilişkin teknik bulguları incelemişti. Yeni ürünün güvenlik mimarisi, o olaylardan sonra kurumsal dağıtımın hangi kontrollere dayandırıldığını gösteriyor.
Yorumlar
Görüşünüzü paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayınlanır.